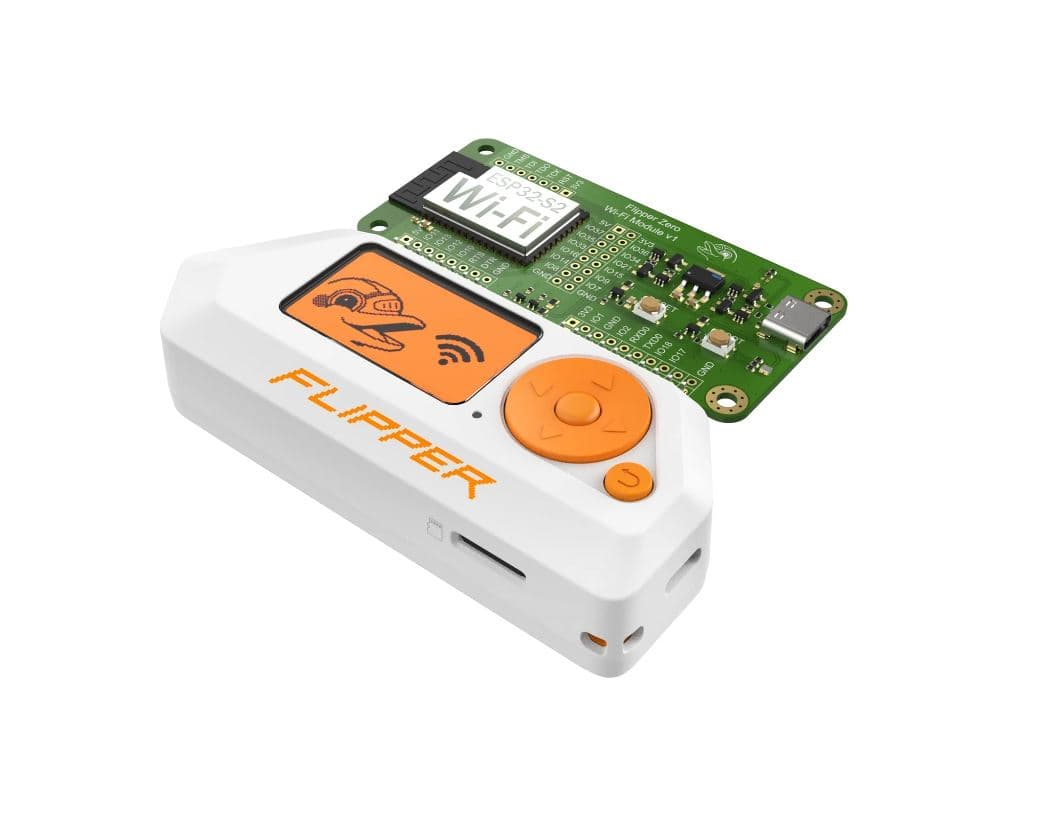
Flipper Zero + Wi-Fi Devboard zestaw multitool do radio hackingu, pentestów RF RFID WIFI Bluetooth Infrared
Flipper Zero Basic + Wi-Fi Devboard
multitool RF RFID w zestawie z modułem WiFi do radio hackingu, pentestów 
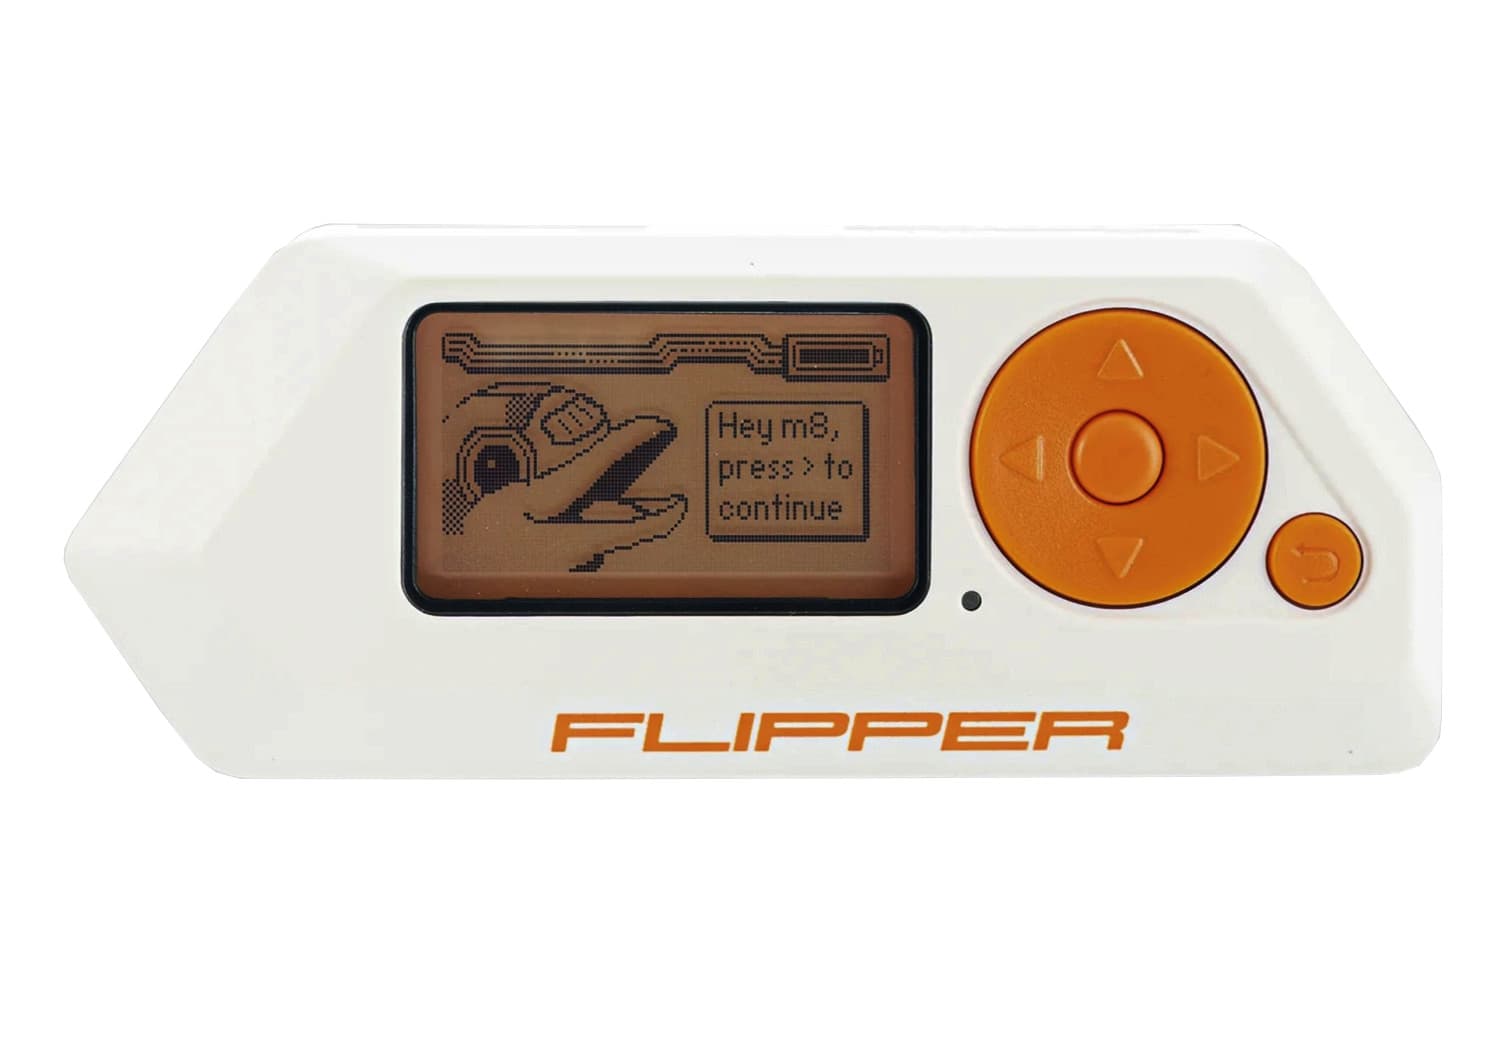
Flipper Zero to przenośny multitool dla pentesterów i geeków, etycznych hakerów i wszelkiej maści hobbystów.
- umożliwia dostęp do protokołów radiowych, systemów kontroli dostępu, bram garażowych, szlabanów, czujników IoT, stacji pogodowych i zdalnych systemów bezkluczykowych
- skuteczny zasięg do 50 metrów
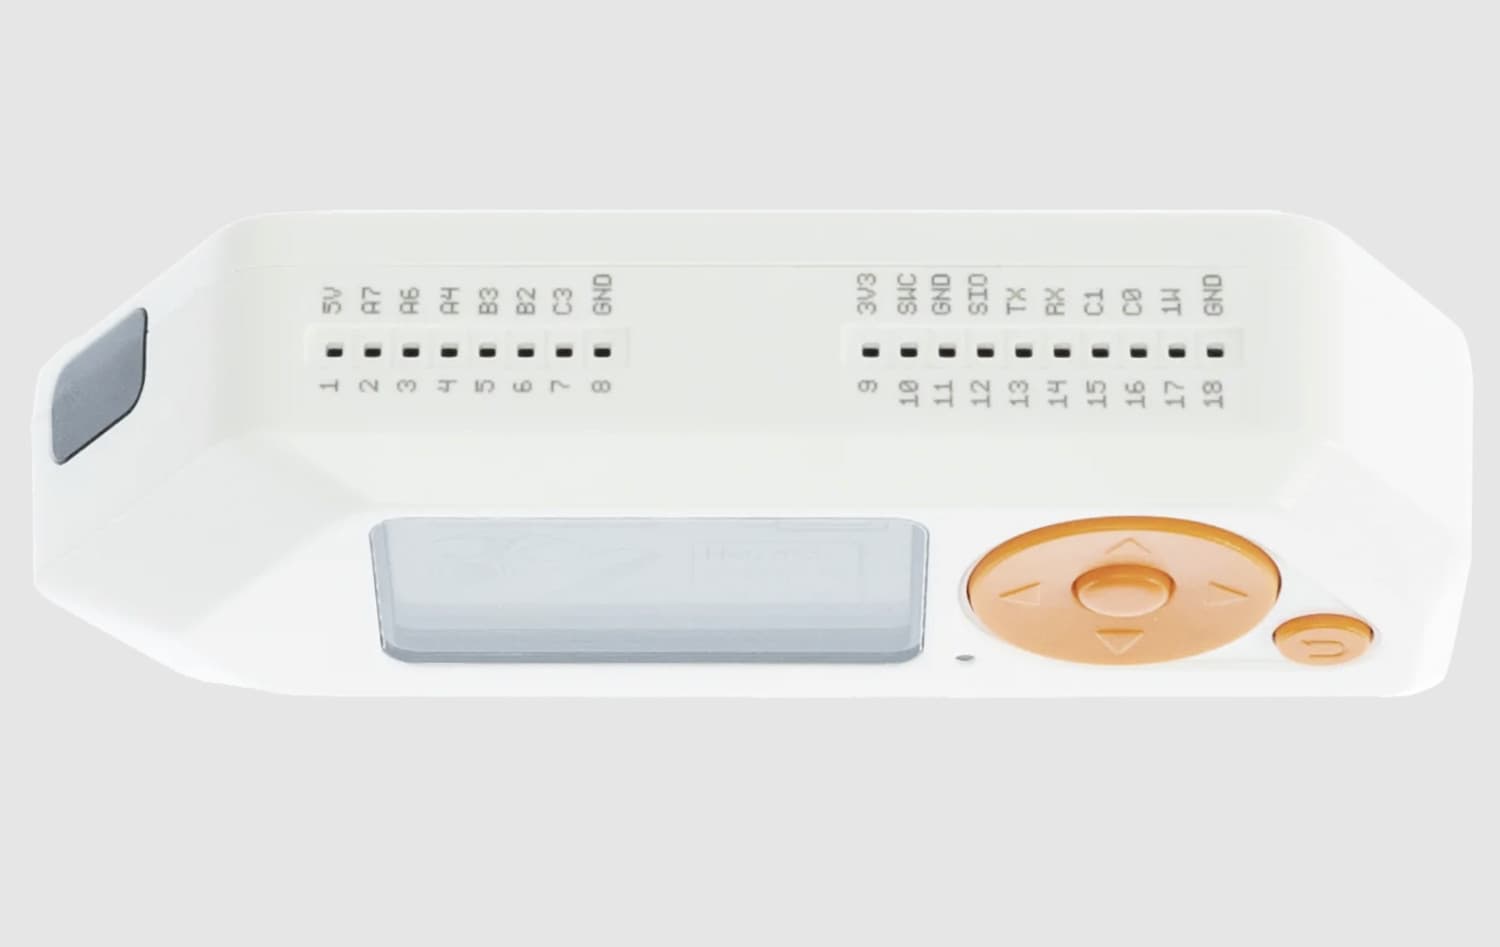
- 7w1 - obsługuje RF, RFID, NFC, GPIO, IR, Bluetooth i IButton
- działa autonomicznie i nie potrzebuje żadnych dodatkowych urządzeń
- informacje wyświetla na wyświetlaczu LCD, a sterowanie odbywa się za pomocą 5 kierunkowego pada i 1 przycisku
- może być dowolnie modyfikowany po podłączeniu do komputera lub dołączonych aplikacji na Androida / iOS
- przyjazny projekt - obudowa i przyciski są starannie dopracowane
- efekt dwuletniej pracy projektantów i testerów
- projekt typu open-source i open hardware.
W aplikacji na iOS możemy aktywować zdalne sterowanie Flipperem Zero (możemy go mieć np. schowanego w kieszeni czy w plecaku).

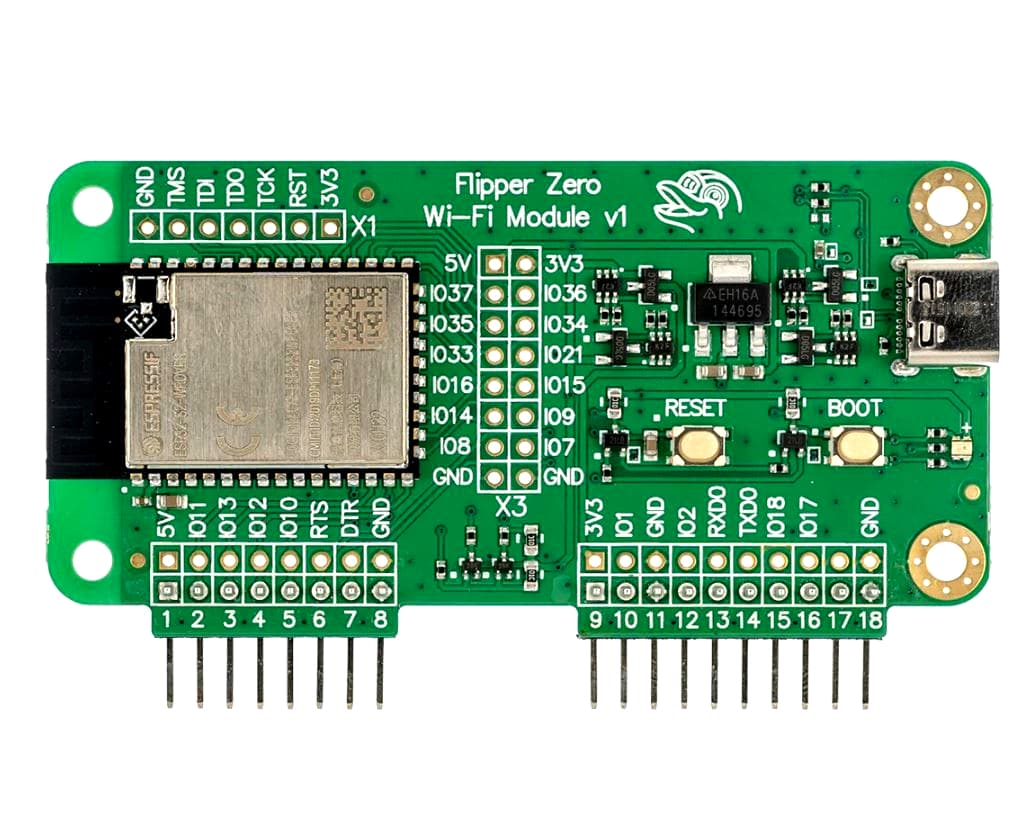
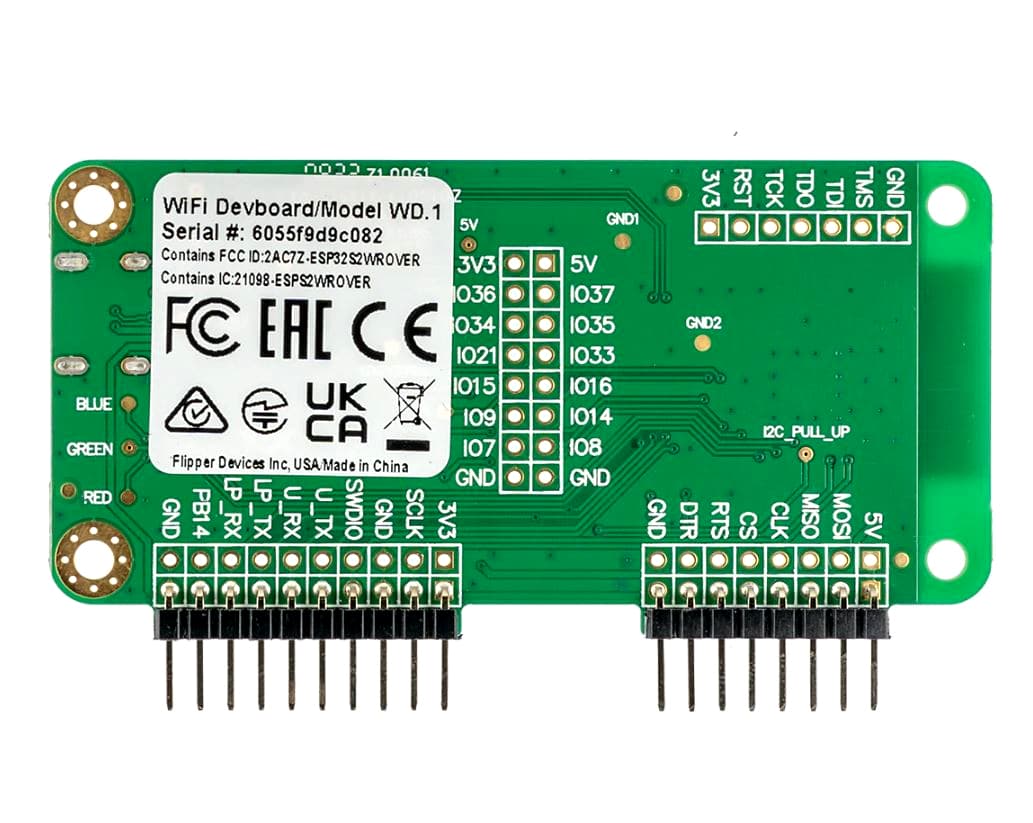
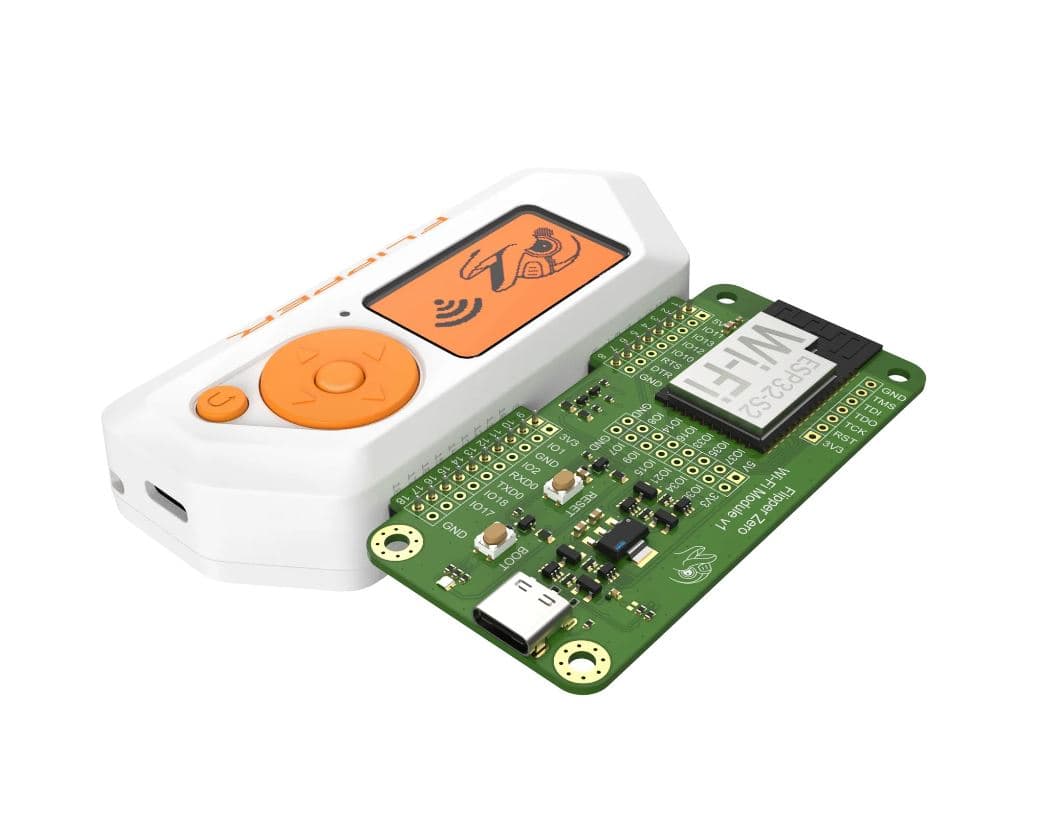
Płytka deweloperska do Flipper Zero:
- płytka stworzona została w oparciu o moduł ESP32-S2
- bezprzewodowa aktualizacja oprogramowania układowego Flippera
- zaawansowane debugowanie w obwodzie przez USB lub Wi-Fi przy użyciu projektu open source Black Magic Probe
- bonusowo moduł ESP32-S2 umożliwia testy penetracyjne Wi-Fi (przechwytywanie PMKID, deauth i inne) i łączy Flipper Zero z Internetem (funkcje te nie są dostarczane z modułem i muszą być dodatkowo zaimplementowane).
Flipper Zero + płytka deweloperska z wbudowanym modułem ESP32-S2 - małe urządzenie hakerskie - obejrzyj film na YouTube:
https://youtu.be/CabgV-ljjRM?si=e1bKHIVOeua36F3p

Flipper Zero - małe urządzenie hakerskie - obejrzyj film na YouTube:
https://youtu.be/eFrdLqcbHBU

Projekt typu open-source & open hardware
Specyfikacja:
- ekran: 128x64 1.4" LCD monochromatyczny z podświetleniem
- sterowanie: 5 kierunkowy pad + 1 przycisk
- akumulator wewnętrzny: LiPo 2000mAh (około 7 dni bez ładowania)
- cpu: STM32WB55RG
- brzęczyk: 100-2500Hz
- wibrator
- pamięć: 1024KB Flash, 256KB SRAM
- karta pamięci: MicroSD (Up to 64GB)
- złącze połączeniowe: USB 2.0, Type-C
- wymiary: 100 x 40 x 25 mm
- waga: 102g

https://docs.flipperzero.one/
https://github.com/flipperdevices
Zawartość przesyłki ze sklepu Konektor:
- Flipper Zero Basic
- WIFI Developer Board do Flipper Zero
- kabel USB-A - USB-C
- dowód zakupu (paragon lub faktura VAT)
Używanie urządzenia na innych sieciach niż swojej jest nielegalne.
Użytkownik Flipper Zero (oraz rozszerzeń) jest w pełni odpowiedzialny za konsekwencje użytkowania sprzętu (dot. wszystkich pasm radiowych, także tych bezpłatnych i nielicencjonowanych).
Użytkownik zobowiązany jest do stosowania przepisów prawa polskiego oraz europejskiego.

1 300.00 PLN
Flipper
00008268
Flipper Zero Basic + Wi-Fi Devboard multitool RF RFID w zestawie z modułem WiFi do radio hackingu, pentestów Flipper Zero to przenośny multitool dla pentesterów i geeków, etycznych hakerów i wszelkiej maści hobbystów. umożliwia dostęp do protokołów radiowych, systemów kontroli dostępu, bram garażowych, szlabanów, czujników IoT, stacji pogodowych i zdalnych systemów bezkluczykowych skuteczny zasięg do 50 metrów 7w1 - obsługuje RF, RFID, NFC, GPIO, IR, Bluetooth i IButton działa autonomicznie i nie potrzebuje żadnych dodatkowych urządzeń informacje wyświetla na wyświetlaczu LCD, a sterowanie odbywa się za pomocą 5 kierunkowego pada i 1 przycisku może być dowolnie modyfikowany po podłączeniu do komputera lub dołączonych aplikacji na Androida / iOS przyjazny projekt - obudowa i przyciski są starannie dopracowane efekt dwuletniej pracy projektantów i testerów projekt typu open-source i open hardware. W aplikacji na iOS możemy aktywować zdalne sterowanie Flipperem Zero (możemy go mieć np. schowanego w kieszeni czy w plecaku). Płytka deweloperska do Flipper Zero: płytka stworzona została w oparciu o moduł ESP32-S2 bezprzewodowa aktualizacja oprogramowania układowego Flippera zaawansowane debugowanie w obwodzie przez USB lub Wi-Fi przy użyciu projektu open source Black Magic Probe bonusowo moduł ESP32-S2 umożliwia testy penetracyjne Wi-Fi (przechwytywanie PMKID, deauth i inne) i łączy Flipper Zero z Internetem (funkcje te nie są dostarczane z modułem i muszą być dodatkowo zaimplementowane). Flipper Zero + płytka deweloperska z wbudowanym modułem ESP32-S2 - małe urządzenie hakerskie - obejrzyj film na YouTube: https://youtu.be/CabgV-ljjRM?si=e1bKHIVOeua36F3p UWAGA: TEN MODUŁ NIE JEST POTRZEBNY DO AKTUALIZACJI OPROGRAMOWANIA FLIPPER ZERO. Flipper Zero - małe urządzenie hakerskie - obejrzyj film na YouTube: https://youtu.be/eFrdLqcbHBU Projekt typu open-source & open hardware Specyfikacja: ekran: 128x64 1.4" LCD monochromatyczny z podświetleniem sterowanie: 5 kierunkowy pad + 1 przycisk akumulator wewnętrzny: LiPo 2000mAh (około 7 dni bez ładowania) cpu: STM32WB55RG ARM Cortex-M4 32-bit 64 MHz (Application Processor) ARM Cortex-M0+ 32 MHz (Network Processor) brzęczyk: 100-2500Hz wibrator pamięć: 1024KB Flash, 256KB SRAM karta pamięci: MicroSD (Up to 64GB) złącze połączeniowe: USB 2.0, Type-C wymiary: 100 x 40 x 25 mm waga: 102g Specyfikacja poszczególnych modułów RF: Chipset: TI CC1101 Frequency bands: 315MHz, 433MHz, 868MHz, 915MHz TX Power: 0dBm Max (~100m transmit range) RFID: High Frequency / 13.56MHz ISO-14443A/B NXP Mifare® Classic/Ultralight/DESFire/etc FeliCa™ NFC Forum protocol s Low Frequency / 125KHz Modulation: AM / PSK / FSK Supported Cards: EM400x, EM410x, EM420x HIDProx, Indala T5577 GPIO: 3.3v CMOS Level 5V tolerant Up to 20mA per digital pin Infrared: RX/TX Frequency: 800-950nm TX Power: 300 mW Bluetooth: Bluetooth LE 5.0 TX Power: 0dBm Max RX Sensitivity: -96dBm Data Rate: 2 Mbps iButton 1-Wire: Dallas DS1990A CYFRAL Strony powiązane z projektem: https://docs.flipperzero.one/ https://github.com/flipperdevices Zawartość przesyłki ze sklepu Konektor: Flipper Zero Basic WIFI Developer Board do Flipper Zero kabel USB-A - USB-C dowód zakupu (paragon lub faktura VAT) Używanie urządzenia na innych sieciach niż swojej jest nielegalne. Użytkownik Flipper Zero (oraz rozszerzeń) jest w pełni odpowiedzialny za konsekwencje użytkowania sprzętu (dot. wszystkich pasm radiowych, także tych bezpłatnych i nielicencjonowanych). Użytkownik zobowiązany jest do stosowania przepisów prawa polskiego oraz europejskiego.
Flipper Zero + Wi-Fi Devboard zestaw multitool do radio hackingu, pentestów RF RFID WIFI Bluetooth Infrared
zaloguj się lub zarejestruj, by uzyskać dostęp do wszystkich funkcji zakupowych
1 439.00 zł
1 300.00 zł z VAT
1 056.91 zł netto
najniższa cena z ostatnich 30 dni przed promocją: 1 300.00 złOpis produktu
multitool RF RFID w zestawie z modułem WiFi do radio hackingu, pentestów
Flipper Zero to przenośny multitool dla pentesterów i geeków, etycznych hakerów i wszelkiej maści hobbystów.
- umożliwia dostęp do protokołów radiowych, systemów kontroli dostępu, bram garażowych, szlabanów, czujników IoT, stacji pogodowych i zdalnych systemów bezkluczykowych
- skuteczny zasięg do 50 metrów
- 7w1 - obsługuje RF, RFID, NFC, GPIO, IR, Bluetooth i IButton
- działa autonomicznie i nie potrzebuje żadnych dodatkowych urządzeń
- informacje wyświetla na wyświetlaczu LCD, a sterowanie odbywa się za pomocą 5 kierunkowego pada i 1 przycisku
- może być dowolnie modyfikowany po podłączeniu do komputera lub dołączonych aplikacji na Androida / iOS
- przyjazny projekt - obudowa i przyciski są starannie dopracowane
- efekt dwuletniej pracy projektantów i testerów
- projekt typu open-source i open hardware.
W aplikacji na iOS możemy aktywować zdalne sterowanie Flipperem Zero (możemy go mieć np. schowanego w kieszeni czy w plecaku).
Płytka deweloperska do Flipper Zero:
- płytka stworzona została w oparciu o moduł ESP32-S2
- bezprzewodowa aktualizacja oprogramowania układowego Flippera
- zaawansowane debugowanie w obwodzie przez USB lub Wi-Fi przy użyciu projektu open source Black Magic Probe
- bonusowo moduł ESP32-S2 umożliwia testy penetracyjne Wi-Fi (przechwytywanie PMKID, deauth i inne) i łączy Flipper Zero z Internetem (funkcje te nie są dostarczane z modułem i muszą być dodatkowo zaimplementowane).
Flipper Zero + płytka deweloperska z wbudowanym modułem ESP32-S2 - małe urządzenie hakerskie - obejrzyj film na YouTube:
https://youtu.be/CabgV-ljjRM?si=e1bKHIVOeua36F3p
Flipper Zero - małe urządzenie hakerskie - obejrzyj film na YouTube:
https://youtu.be/eFrdLqcbHBU
Projekt typu open-source & open hardware
Specyfikacja:
- ekran: 128x64 1.4" LCD monochromatyczny z podświetleniem
- sterowanie: 5 kierunkowy pad + 1 przycisk
- akumulator wewnętrzny: LiPo 2000mAh (około 7 dni bez ładowania)
- cpu: STM32WB55RG
- brzęczyk: 100-2500Hz
- wibrator
- pamięć: 1024KB Flash, 256KB SRAM
- karta pamięci: MicroSD (Up to 64GB)
- złącze połączeniowe: USB 2.0, Type-C
- wymiary: 100 x 40 x 25 mm
- waga: 102g
https://docs.flipperzero.one/
https://github.com/flipperdevices
Zawartość przesyłki ze sklepu Konektor:
- Flipper Zero Basic
- WIFI Developer Board do Flipper Zero
- kabel USB-A - USB-C
- dowód zakupu (paragon lub faktura VAT)
Używanie urządzenia na innych sieciach niż swojej jest nielegalne.
Użytkownik Flipper Zero (oraz rozszerzeń) jest w pełni odpowiedzialny za konsekwencje użytkowania sprzętu (dot. wszystkich pasm radiowych, także tych bezpłatnych i nielicencjonowanych).
Użytkownik zobowiązany jest do stosowania przepisów prawa polskiego oraz europejskiego.
Opinie
Flipper Zero + Wi-Fi Devboard zestaw multitool do radio hackingu, pentestów RF RFID WIFI Bluetooth Infrared
1 439.00 zł
1 300.00 zł z VAT
1 056.91 zł netto
najniższa cena z ostatnich 30 dni przed promocją: 1 300.00 zł